


- Vaša košarica je trenutno prazna
CloudFlare – osnovna navodila za uporabo
Rezultati iskanja za: ""
Cloudflare je storitev, ki s pomočjo globalnega omrežja strežnikov omogoča Content Delivery Network (CDN) oz. omrežje za dostavo vsebin. Spletni promet poteka prek njegovega omrežja, določene vsebine pa se obiskovalcem dostavijo z njim bližnjih strežnikov. Spletna stran se zato hitreje nalaga predvsem obiskovalcem, ki so bolj oddaljeni od izvornega strežnika, hkrati pa se zmanjša njegova obremenitev.
Storitev ponuja tudi varnostne funkcije, kot sta zaščita pred DDoS napadi in zakrivanje IP naslova izvornega strežnika. V teh navodilih bomo prikazali osnovno nastavitev – od dodajanja domene in spremembe DNS strežnikov do urejanja DNS zapisov in nastavitve SSL/TLS.
Kazalo
- Zakaj uporabljati Cloudflare?
- Kako domeno povezati s Cloudflare?
- Urejanje DNS zapisov v Cloudflare
- Cloudflare in SSL/TLS certifikat
- Preusmerite obiskovalce na HTTPS
- Preverite delovanje spletne strani
- Zaščita ob napadu: Under Attack Mode
Zakaj uporabljati Cloudflare?
Glavna prednost Cloudflare je njegovo globalno omrežje strežnikov. Če spletno stran obiskujejo uporabniki z različnih delov sveta, se določene vsebine dostavijo iz lokacije, ki je obiskovalcu bližje od izvornega spletnega strežnika. S tem se skrajša čas prenosa in zmanjša obremenitev izvornega strežnika.
Pomembna prednost je tudi dodatna zaščita spletne strani. Če je DNS zapis nastavljen kot Proxied, spletni promet potuje skozi omrežje Cloudflare, IP naslov izvornega strežnika pa obiskovalcem ni neposredno razkrit. Nad takšnim prometom se uporabljajo tudi varnostne funkcije in zaščita pred DDoS napadi.
Na voljo je več paketov. Za osnovno uporabo običajno zadostuje brezplačen paket Free, ki vključuje osnovne DNS, CDN, SSL/TLS in varnostne funkcionalnosti.
Cloudflare ne nadomesti spletnega gostovanja. Vaša spletna stran še vedno gostuje na strežniku ponudnika gostovanja, Cloudflare pa spletni promet usmerja prek svojega omrežja in deluje kot posrednik med obiskovalcem in izvornim strežnikom.
Kako domeno povezati s Cloudflare?
Za uporabo Cloudflare morate najprej ustvariti Cloudflare račun, vanj dodati svojo domeno in nato pri registrarju domene spremeniti njene DNS oz. imenske strežnike (ang. nameservers).
1. Ustvarite Cloudflare račun in dodajte domeno
Odprite spletno stran Cloudflare in ustvarite nov uporabniški račun ali se prijavite v obstoječega, če ga že imate.
- Kreiranje novega računa: https://dash.cloudflare.com/sign-up
- Prijava v obstoječi račun: https://dash.cloudflare.com/login
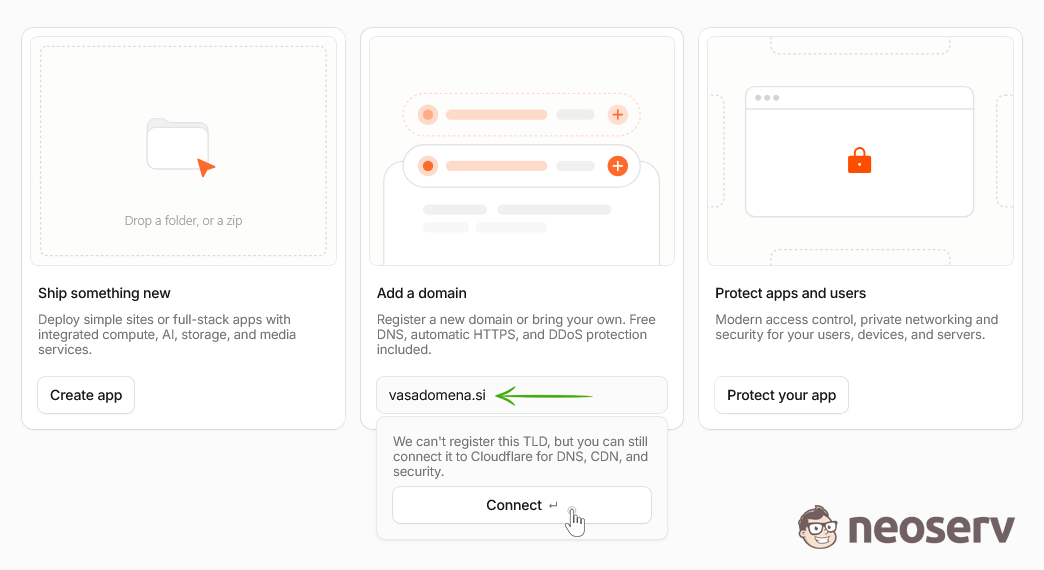
Po prijavi se odpre nadzorna plošča Cloudflare. V razdelku Add a domain vpišite domeno, ki jo želite povezati s Cloudflare, in kliknite Connect.
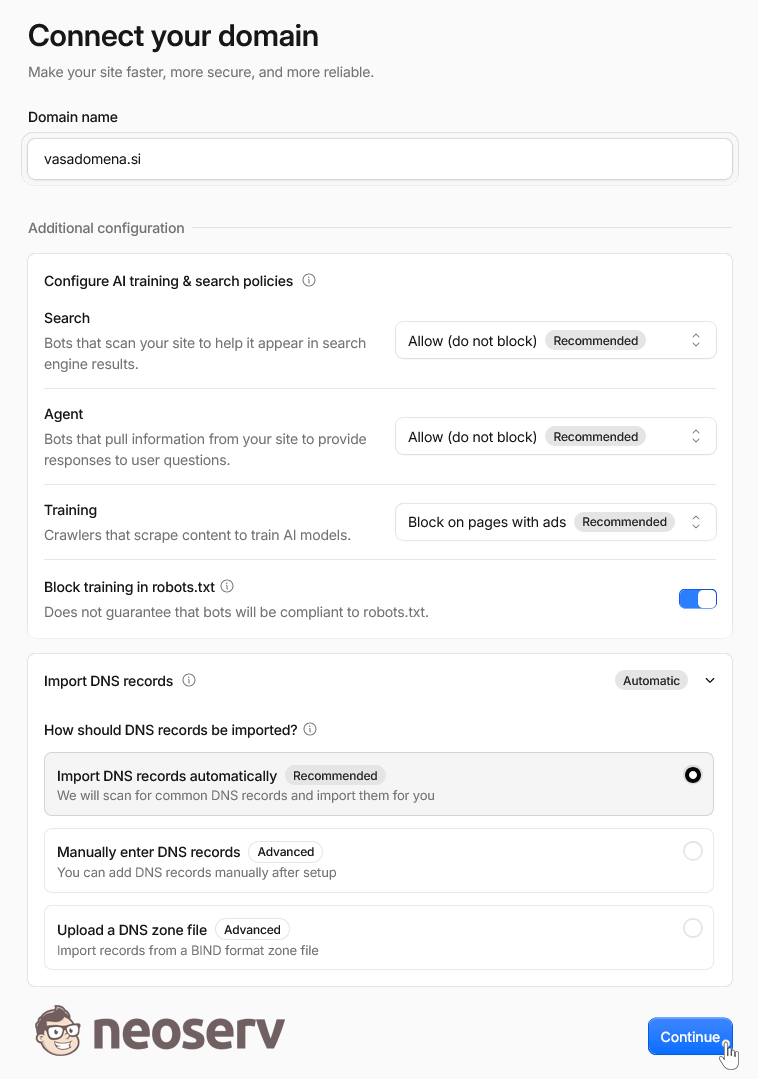
Odpre se stran Connect your domain, kjer lahko preverite vpisano domeno in določite dodatne nastavitve. Za osnovno nastavitev lahko možnosti AI training & search policies pustite na privzetih vrednostih.
Pri možnosti Import DNS records pustite izbrano Import DNS records automatically. Cloudflare bo tako pregledal obstoječe DNS zapise domene in jih poskusil uvoziti samodejno. Kliknite Continue.
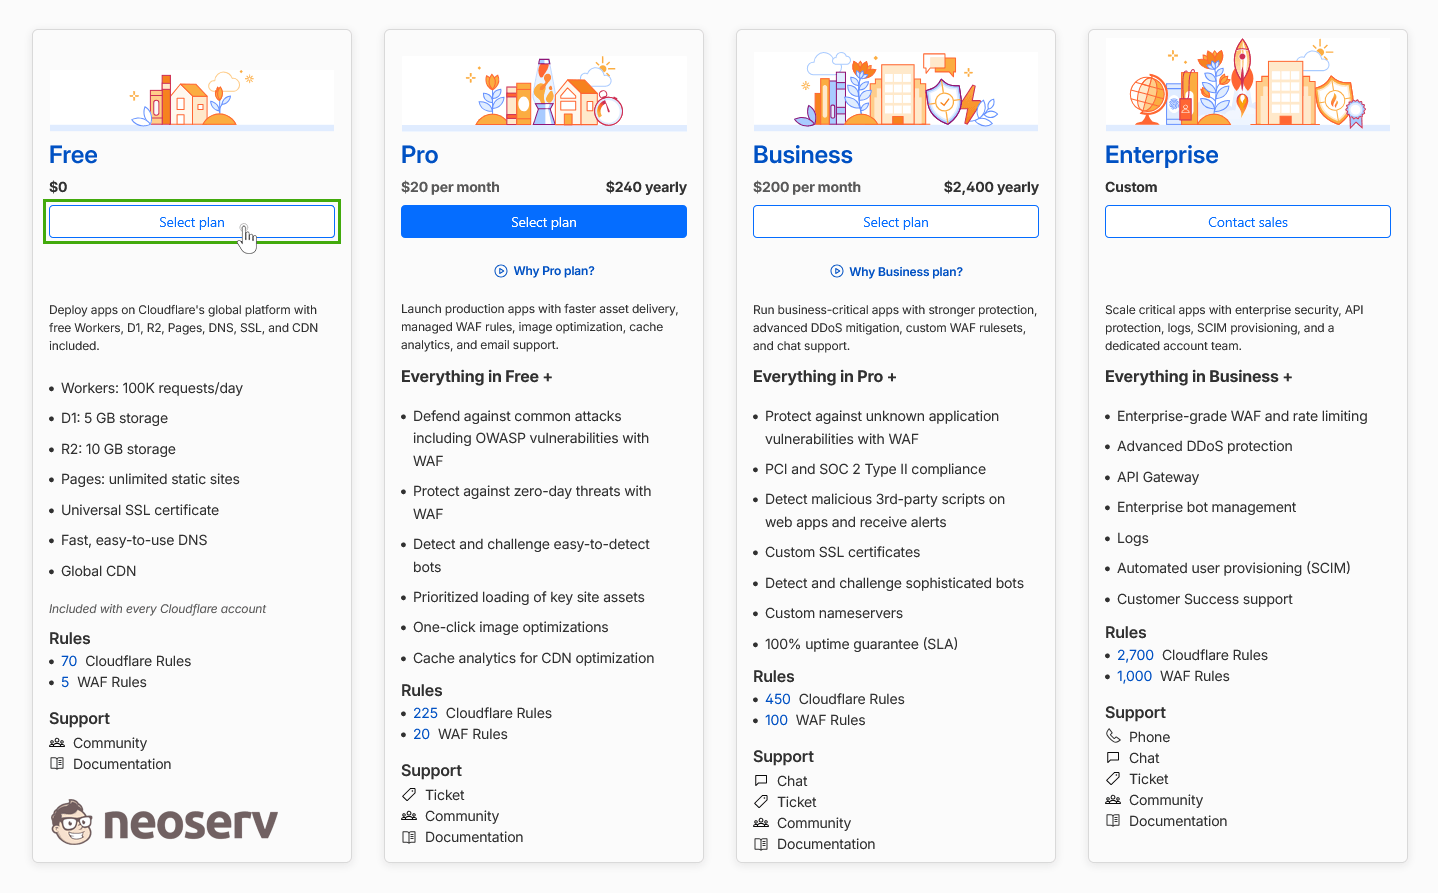
V naslednjem koraku Cloudflare ponudi izbiro paketa. Za osnovno uporabo zadostuje paket Free, zato pri njem kliknite Select plan.
Cloudflare nato pregleda DNS zapise, ki jih je zaznal pri obstoječem ponudniku, in prikaže stran Review your DNS records.
2. Preverite DNS zapise
Na strani Review your DNS records Cloudflare prikaže DNS zapise, ki jih je zaznal za domeno.
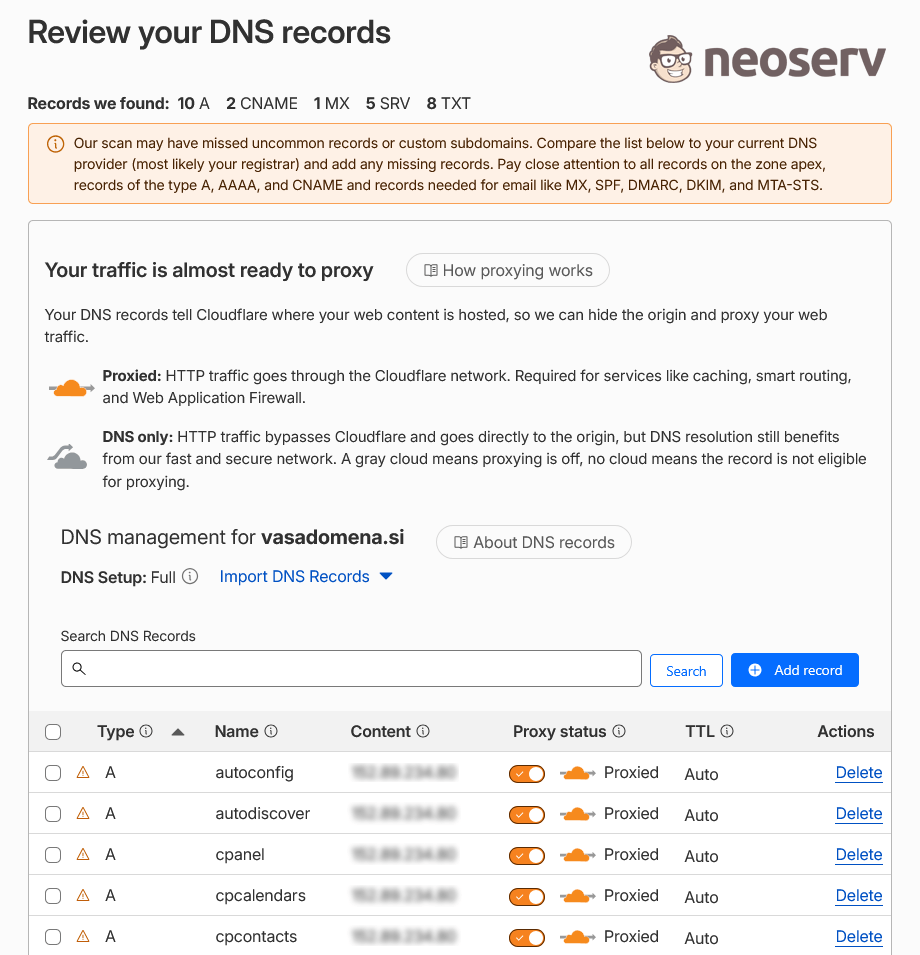
Pred nadaljevanjem preverite, ali so prisotni vsi pomembni zapisi, ki jih domena uporablja. Posebej bodite pozorni na:
- A in CNAME zapise za spletno stran in poddomene,
- MX zapise, če na domeni uporabljate e-pošto,
- TXT zapise, povezane z e-pošto, kot so SPF, DKIM in DMARC,
- druge zapise za storitve ali poddomene, ki jih uporabljate.
Če kateri od potrebnih zapisov manjka, ga lahko dodate z gumbom Add record. Podatke primerjajte z DNS zapisi pri trenutnem ponudniku DNS oz. gostovanja.
Cloudflare DNS zapise zazna samodejno, vendar ni zagotovljeno, da bo našel vse. Pred spremembo imenskih strežnikov zato preverite, da so v Cloudflare vneseni vsi zapisi, ki jih domena potrebuje. Če na primer manjka MX zapis, lahko po prehodu na Cloudflare preneha delovati prejemanje e-pošte.
Pri posameznih zapisih je prikazan tudi Proxy status:
- Za zapise spletne strani, ki jih želite usmeriti skozi Cloudflare, je praviloma izbrana možnost
Proxied. - Zapisi storitev, ki ne smejo biti posredovani prek Cloudflare, morajo biti nastavljeni na
DNS only.
Podrobneje bomo razliko med možnostma Proxied in DNS only razložili v nadaljevanju navodil.
Ko preverite DNS zapise, kliknite Continue to activation.
3. Spremenite DNS strežnike domene
Cloudflare nato prikaže stran Update your nameservers to activate Cloudflare. Na njej sta navedena dva imenska strežnika Cloudflare, ki sta bila dodeljena vaši domeni.
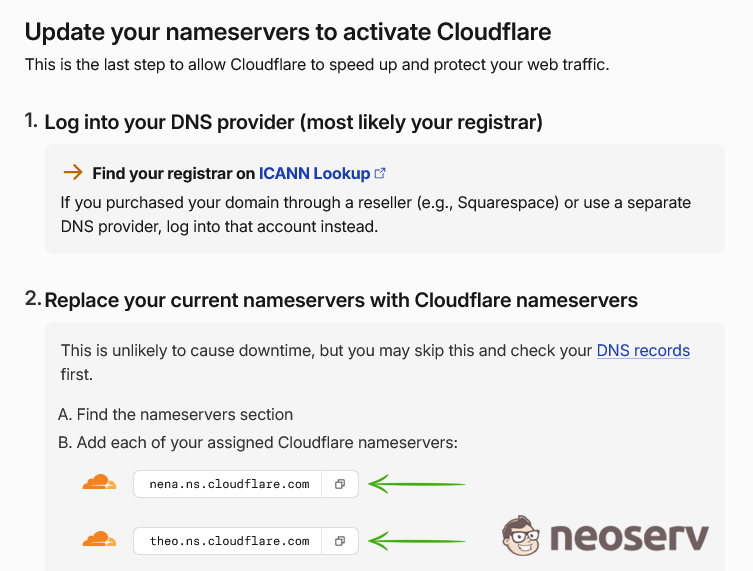
Ne prepisujte imenskih strežnikov iz primera na zgornji zaslonski sliki. Vsaki domeni Cloudflare dodeli svoja imenska strežnika. Uporabiti morate tista, ki sta prikazana v vašem Cloudflare računu.
Prijavite se v nadzorno ploščo ponudnika, pri katerem upravljate domeno, in poiščite nastavitev za spremembo DNS strežnikov.
Če imate domeno registrirano pri nas, omenjeno uredite v naročniškem centru Moj NEOSERV.
Navodila: Kako spremenim DNS strežnike?
Obstoječa DNS strežnika zamenjajte z DNS strežnikoma, prikazanima v vmesniku Cloudflare, in shranite spremembo.
Po spremembi imenskih strežnikov boste DNS zapise domene upravljali v Cloudflare in ne več v nadzorni plošči prejšnjega ponudnika (npr. v cPanel). To velja tako za zapise z nastavitvijo Proxied kot za zapise z nastavitvijo DNS only.
Ko domeni nastavite nova imenska strežnika, se vrnite v Cloudflare in kliknite I updated my nameservers.
4. Počakajte na uveljavitev novih DNS strežnikov
Cloudflare začne preverjati, ali domena že uporablja nova imenska strežnika. Med čakanjem je na strani Overview prikazano obvestilo: Waiting for your registrar to propagate your new nameservers.
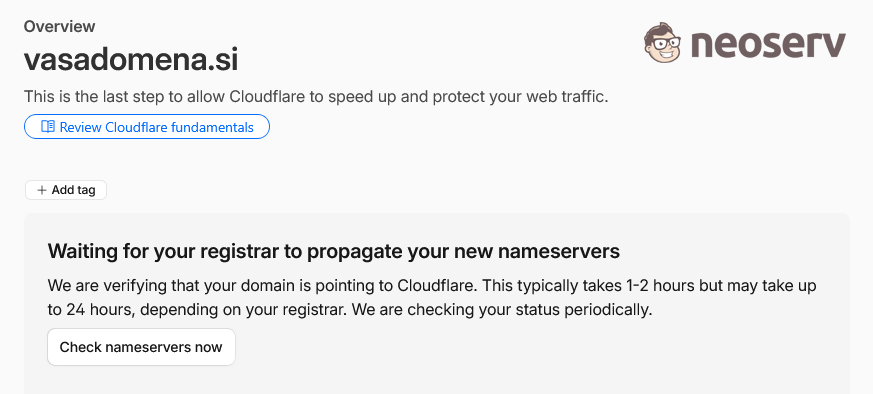
Sprememba DNS strežnikov se ne uveljavi takoj. Cloudflare navaja, da postopek običajno traja od ene do dveh ur, v nekaterih primerih pa lahko traja do 24 ur, odvisno od registrarja in širjenja spremembe DNS.
Stanje lahko čez nekaj časa ponovno preverite s klikom na gumb Check nameservers now.
Ko Cloudflare zazna nova imenska strežnika, se domena aktivira. Na strani Overview se prikaže obvestilo: Your domain is now protected by Cloudflare.
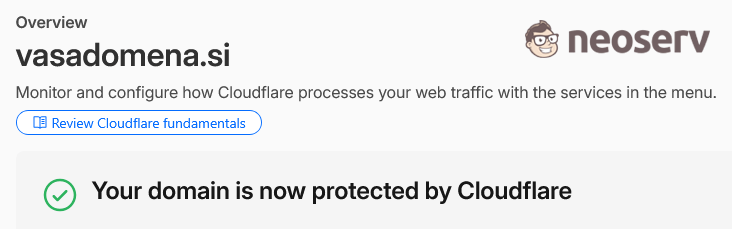
S tem je vaša domena uspešno povezana s Cloudflare. Od tega trenutka Cloudflare upravlja njene avtoritativne DNS zapise, spletni promet zapisov z omogočenim načinom Proxied pa se usmerja prek omrežja Cloudflare.
Urejanje DNS zapisov v Cloudflare
Ko je domena povezana s Cloudflare, DNS zapise upravljate v nadzorni plošči Cloudflare.
Izberite domeno in v levem meniju odprite: DNS → Records
Prikaže se seznam DNS zapisov domene.
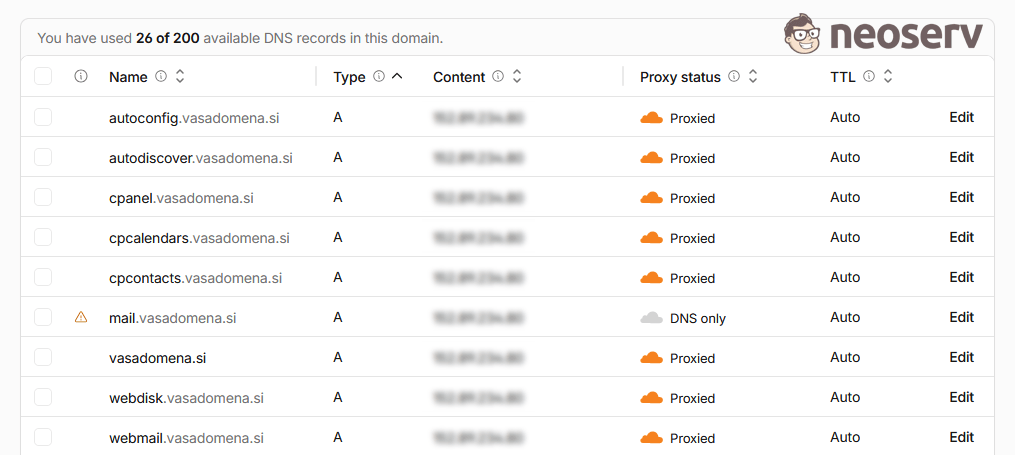
Na seznamu so med drugim prikazani:
- Name – ime domene oz. poddomene,
- Type – vrsta DNS zapisa (npr. A, AAAA, CNAME, MX ali TXT),
- Content – cilj zapisa (npr. IP naslov),
- Proxy status – ali promet potuje prek Cloudflare,
- TTL – čas predpomnjenja DNS zapisa.
Nov zapis dodate z gumbom Add record, obstoječega pa lahko spremenite z možnostjo Edit.
Proxy status: izbrati Proxied ali DNS only?
Ena pomembnejših nastavitev pri DNS zapisih v Cloudflare je Proxy status. Pri zapisih, ki jih Cloudflare posreduje, lahko izbirate med Proxied in DNS only.
Proxied – promet potuje skozi Cloudflare
Pri možnosti Proxied je prikazan oranžen oblak.
Cloudflare odgovarja na DNS poizvedbe, spletni promet pa usmerja skozi svoje omrežje, kar omogoča uporabo funkcij, kot so CDN, predpomnjenje in zaščita pred DDoS napadi. Pri DNS poizvedbi se ne razkrije izvorni IP naslov spletnega strežnika.
Nastavitev Proxied ne zagotavlja, da je IP naslov izvornega strežnika popolnoma skrit. Če na isti IP naslov kaže tudi drug DNS zapis, nastavljen na DNS only, je izvorni IP naslov še vedno mogoče odkriti.
DNS only – promet ne poteka skozi Cloudflare
Pri možnosti DNS only je prikazan siv oblak.
Cloudflare odgovarja na DNS poizvedbe, spletnega prometa pa ne usmerja skozi svoje omrežje. Funkcije, vezane na Cloudflare proxy (CDN, predpomnjenje, zaščita pred DDoS napadi ipd.), zato za takšen DNS zapis niso na voljo.
Možnost DNS only se uporablja predvsem za storitve, katerih prometa ni mogoče ali ga ni priporočljivo usmerjati skozi Cloudflare proxy.
Pomembno: DNS zapisi za e-pošto
DNS zapisov za e-pošto ne nastavljajte nepremišljeno na Proxied.
MX zapisov Cloudflare ne posreduje skozi svoj proxy. Če MX zapis kaže na poštni strežnik, mora biti njegov A oz. AAAA zapis praviloma nastavljen na DNS only.
Primer: Če MX zapis za domeno vasadomena.si kaže na mail.vasadomena.si, preverite A oz. AAAA zapis za mail.vasadomena.si in se prepričajte, da je njegov Proxy status nastavljen na DNS only.
Cloudflare in SSL/TLS certifikat
Pri uporabi Cloudflare HTTPS promet poteka prek dveh ločenih povezav:
- Obiskovalec ← HTTPS → Cloudflare
- Cloudflare ← HTTPS → izvorni strežnik
Cloudflare zagotavlja SSL/TLS certifikat za povezavo med obiskovalcem in svojim omrežjem. Za varno povezavo med Cloudflare in izvornim strežnikom pa mora HTTPS podpirati tudi strežnik, na katerem gostuje spletna stran.
V levem meniju vmesnika Cloudflare odprite: SSL/TLS → Overview
Tukaj je prikazan trenutno uporabljeni način šifriranja (Current encryption mode).
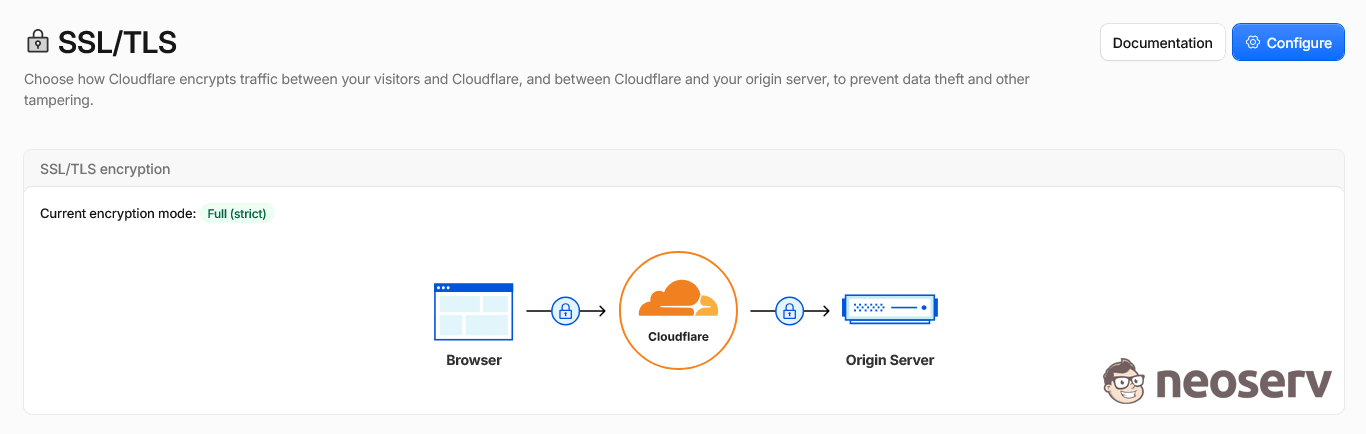
Za spremembo načina kliknite Configure. Odpre se stran Encryption mode and origin connection settings, kjer lahko izberete način povezave med Cloudflare in izvornim strežnikom.
Automatic SSL/TLS – priporočena nastavitev
Za osnovno uporabo priporočamo, da pustite izbrano možnost Automatic SSL/TLS, ki jo kot priporočeno označuje tudi Cloudflare.
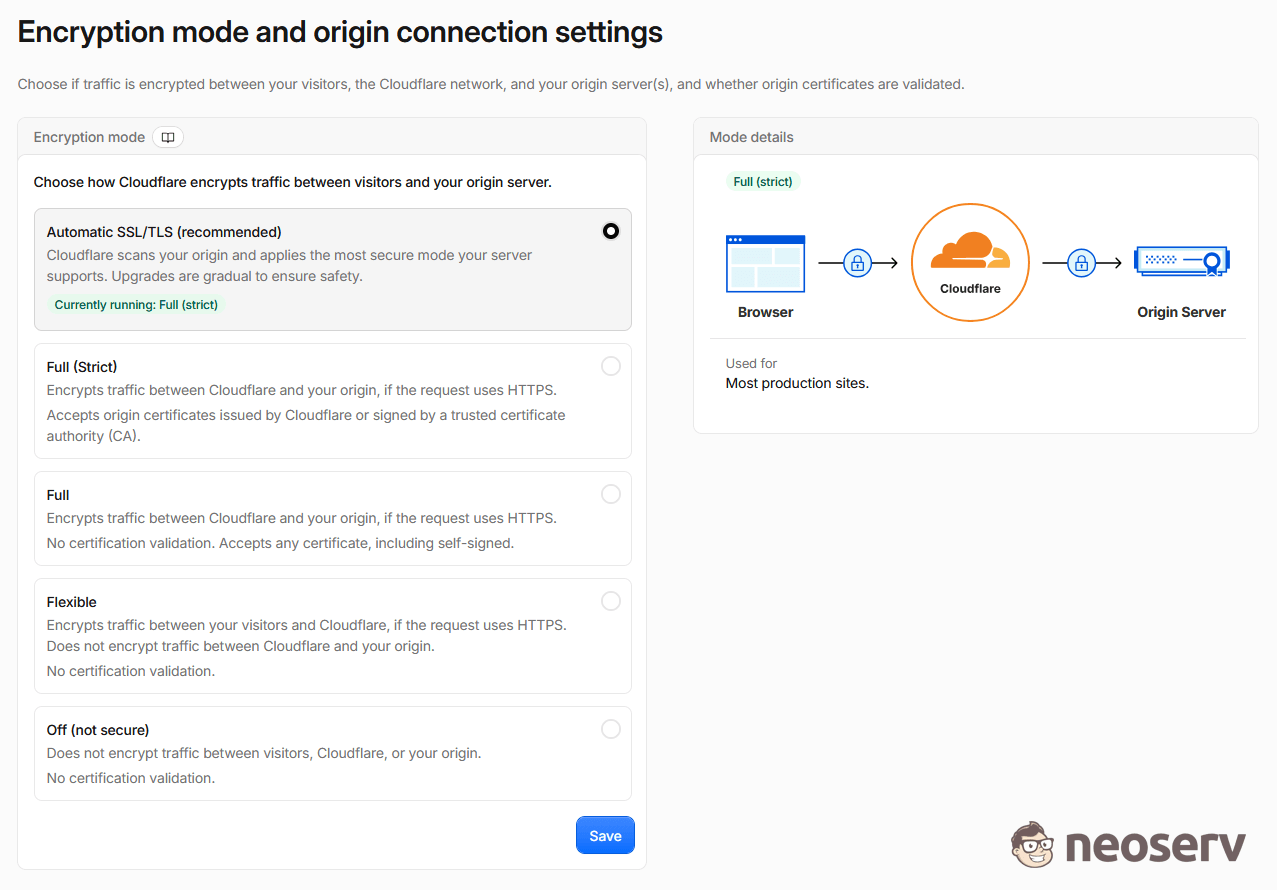
Pri tej nastavitvi Cloudflare preverja, katere načine šifriranja podpira izvorni strežnik, in samodejno uporabi najvarnejši podprti način. Prehod na varnejši način izvaja postopoma, da zmanjša možnost težav pri delovanju spletne strani.
Ročna nastavitev načina šifriranja
Če želite način šifriranja določiti ročno, so na voljo naslednje možnosti:
- Full (strict) – povezava med Cloudflare in izvornim strežnikom je šifrirana, Cloudflare pa preveri tudi veljavnost njegovega SSL certifikata. Primerna je, kadar je na izvornem strežniku nameščen veljaven certifikat zaupanja vrednega izdajatelja ali Cloudflare Origin CA.
- Full – povezava med Cloudflare in izvornim strežnikom je šifrirana, vendar Cloudflare ne preverja veljavnosti njegovega SSL certifikata. Uporablja se lahko na primer pri samopodpisanem certifikatu.
- Flexible – povezava med obiskovalcem in Cloudflare je šifrirana, povezava med Cloudflare in izvornim strežnikom pa poteka prek HTTP. Če izvorni strežnik podpira HTTPS, te možnosti ne priporočamo.
- Off – SSL/TLS šifriranje je izključeno, zato te možnosti za sodobno spletno stran ne priporočamo.
Če izberete ročno nastavitev, je za spletno stran z veljavnim SSL certifikatom na izvornem strežniku praviloma najprimernejša možnost Full (strict).
Preusmerite obiskovalce na HTTPS
Ko je SSL/TLS pravilno nastavljen, je priporočljivo poskrbeti še, da obiskovalci spletno stran vedno uporabljajo prek HTTPS.
V levem meniju vmesnika Cloudflare odprite: SSL/TLS → Edge Certificates
Poiščite nastavitev Always Use HTTPS in jo vključite.
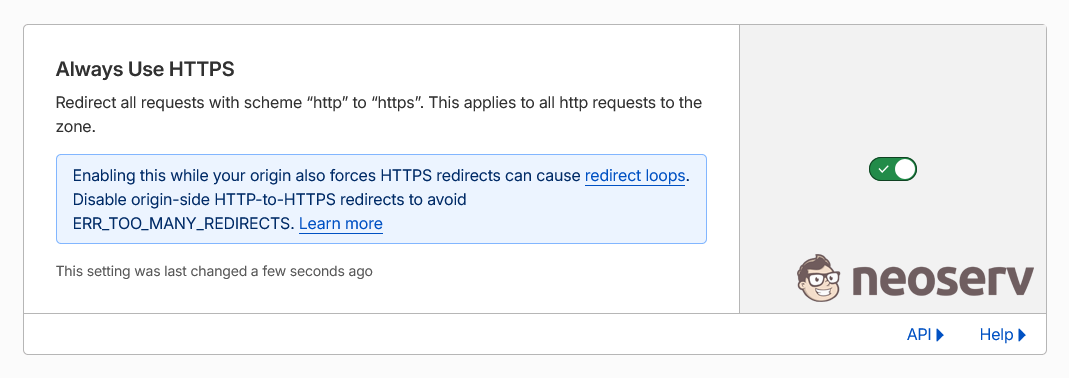
Zdaj bo Cloudflare zahtevke prek HTTP samodejno preusmeril na HTTPS. Obiskovalec, ki bo obiskal:
- http://vasadomena.si/
bo preusmerjen na:
- https://vasadomena.si/
Pred vključitvijo nastavitve Always Use HTTPS preverite, ali stran pravilno deluje prek HTTPS.
Preverite delovanje spletne strani
Ko je domena v Cloudflare aktivna, DNS zapisi pravilno nastavljeni in SSL/TLS ustrezno konfiguriran, spletno stran temeljito preizkusite.
Ne preverite samo domače strani. Odprite tudi pomembnejše podstrani ter preizkusite funkcije, pri katerih spletna stran komunicira s strežnikom.
Glede na vrsto spletne strani preizkusite predvsem:
- običajna spletna stran – preizkusite kontaktne in druge obrazce ter prijavo v administracijo;
- spletna trgovina – preverite košarico, postopek naročila in povezave s plačilnimi sistemi;
- spletno mesto z uporabniškimi računi – preizkusite registracijo, prijavo in dostop do računa.
Preverite še, ali se spletna stran pravilno odpre prek HTTPS in ali brskalnik ne prikazuje opozorila glede SSL certifikata.
Če domeno uporabljate tudi za e-pošto, opravite preizkus pošiljanja in prejemanja sporočil. V primeru težav ponovno preverite predvsem MX zapis ter zapise za poštni strežnik. Prepričajte se, da so zapisi, namenjeni e-pošti, nastavljeni na DNS only.
Zaščita ob napadu: Under Attack Mode
Cloudflare poleg osnovnih varnostnih funkcij ponuja tudi možnost Under Attack Mode. Uporabite jo lahko, ko je spletna stran tarča DDoS ali podobnega napada oz. prejema nenavadno veliko število sumljivih zahtevkov.
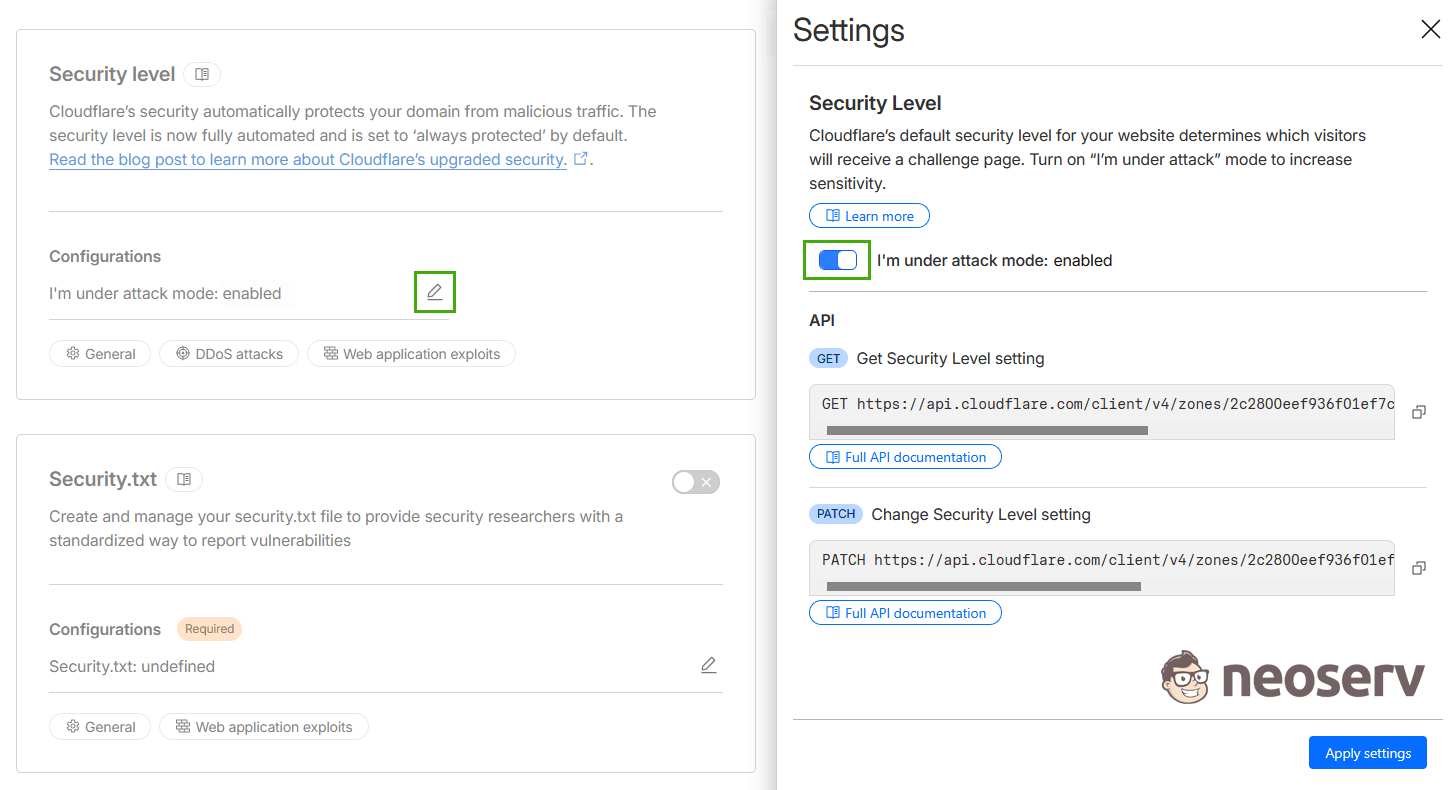
Ko je način vključen, Cloudflare uporabi dodatne varnostne mehanizme za preverjanje obiskovalcev, preden jim omogoči dostop do spletne strani. Ker lahko takšen način vpliva tudi na legitimne obiskovalce in delovanje posameznih storitev, ga ni priporočljivo uporabljati kot stalno nastavitev.
Podrobnejša navodila: Cloudflare in zaščita Under Attack
Za dodatno pomoč nas lahko pokličete na 059 335 000 ali nam pišete na info@neoserv.si.

KOMENTIRAJTE OBJAVO
Vaš komentar je bil uspešno oddan
Komentar bo viden na strani, ko ga naši moderatorji potrdijo.